 par
Le lundi matin, chez Atelier Horizon, une agence fictive de vingt personnes, Léa doit ouvrir le dossier d’une campagne à une graphiste indépendante. Celle-ci doit retrouver la charte, déposer ses maquettes et lire les commentaires du client. Elle n’a en revanche aucune raison de consulter les devis, les dossiers d’autres clients ou les archives de l’agence. Faut-il l’ajouter à l’équipe entière pour lui épargner trois invitations ? Ce raccourci ferait gagner quelques minutes au démarrage, mais il compliquerait le retrait des droits à la fin de la mission, surtout si des liens de partage ont circulé entre-temps.
Une bonne gestion des permissions permet de distinguer ce qu’une personne peut consulter, ce qu’elle peut modifier et ce qu’elle peut transmettre à son tour. Pour obtenir ce résultat dans un espace de travail collaboratif, Léa commence par les tâches réelles plutôt que par les intitulés de poste. Elle traduit ensuite ces besoins en profils réutilisables, vérifie les accès avec des comptes de test et prévoit leur retrait dès l’arrivée de chaque membre. Ce dernier point change la façon d’administrer l’espace : quand un contrat s’achève ou qu’un salarié rejoint une autre équipe, il n’est plus nécessaire de reconstituer de mémoire tout ce qui lui a été ouvert.
Définir les rôles utilisateurs à partir des tâches et des responsabilités
Avant de modifier les réglages de l’outil, Léa prend un projet récent et note qui a créé les documents, qui les a corrigés, qui les a validés et qui les a reçus. Cette méthode fait ressortir des besoins que l’organigramme ne montre pas : deux chefs de projet peuvent porter le même titre, alors que l’un rend des comptes sur un seul client et que l’autre coordonne plusieurs équipes. Leur attribuer des droits d’accès identiques exposerait certains dossiers sans leur rendre de service.
Distinguer les actions autorisées du périmètre des dossiers
Un profil utile décrit à la fois l’action autorisée et le périmètre concerné. « Peut modifier » est trop vague ; « peut modifier les fichiers de production du projet auquel la personne est affectée » indique ce qu’il faut réellement configurer. Préciser la durée complète le tableau : la graphiste a besoin de déposer ses livrables pendant six semaines, tandis que les membres de l’agence doivent conserver un accès au projet pour répondre aux demandes du client après sa livraison.
Il faut également distinguer la modification du partage. Un rédacteur peut travailler dans un dossier sans avoir le droit d’y inviter un prestataire ; une cliente peut commenter un document sans pouvoir changer sa version de référence. Léa demande à chaque responsable de préciser les décisions que son équipe doit prendre seule et celles qui doivent rester soumises à une validation, comme rendre un document accessible hors de l’agence.
Le principe du moindre privilège consiste à donner les moyens de travailler, sans ouvrir ce qui n’est pas nécessaire. Il ne s’agit pas de tout verrouiller : si les salariés passent leur journée à demander les mêmes autorisations, ils risquent de s’échanger des copies par messagerie et de perdre le fil des versions. Les tâches fréquentes et prévisibles doivent donc être couvertes par un profil standard ; une demande individuelle reste pertinente lorsqu’un besoin sort de ce cadre.
Associer chaque profil à une responsabilité identifiable
Chez Atelier Horizon, Léa sépare l’administration générale de la coordination des projets. L’administrateur gère notamment les paramètres de l’organisation et les groupes, tandis que le responsable de projet organise les documents et, si le service le permet, invite des membres à l’intérieur d’un périmètre limité. Cette distinction évite de donner un pouvoir sur tous les dossiers à une personne qui a uniquement besoin de gérer une campagne.
- Administrateur de l’espace : gère les réglages généraux et traite les demandes qui dépassent le cadre d’un projet.
- Responsable de projet : organise les dossiers de son équipe et valide les accès nécessaires à la mission.
- Contributeur interne : crée et modifie les documents des projets auxquels il participe, selon les règles de publication établies.
- Invité externe : intervient dans les dossiers expressément désignés, pendant une période convenue avec le responsable.
- Lecteur ou relecteur : consulte ou commente les documents, suivant le niveau de participation attendu.
Ces profils décrivent des responsabilités et non une hiérarchie de confiance. Une directrice peut très bien n’être que relectrice dans un projet qu’elle ne pilote pas, tandis qu’une prestataire dispose d’un droit de modification sur ses propres maquettes. Pour rendre cette logique compréhensible à la prochaine personne qui gérera l’outil, Léa relie chaque profil à une tâche observable et à un responsable capable de confirmer le besoin.
Un bon test consiste à demander à un collègue de choisir le profil adapté à partir d’un exemple, sans lui montrer les paramètres du logiciel. S’il hésite entre deux réponses, les définitions sont trop proches ou une règle manque. Un profil est prêt à être configuré lorsque son périmètre se comprend sans connaître les menus du produit.
Construire une matrice de contrôle d’accès avant de configurer l’outil
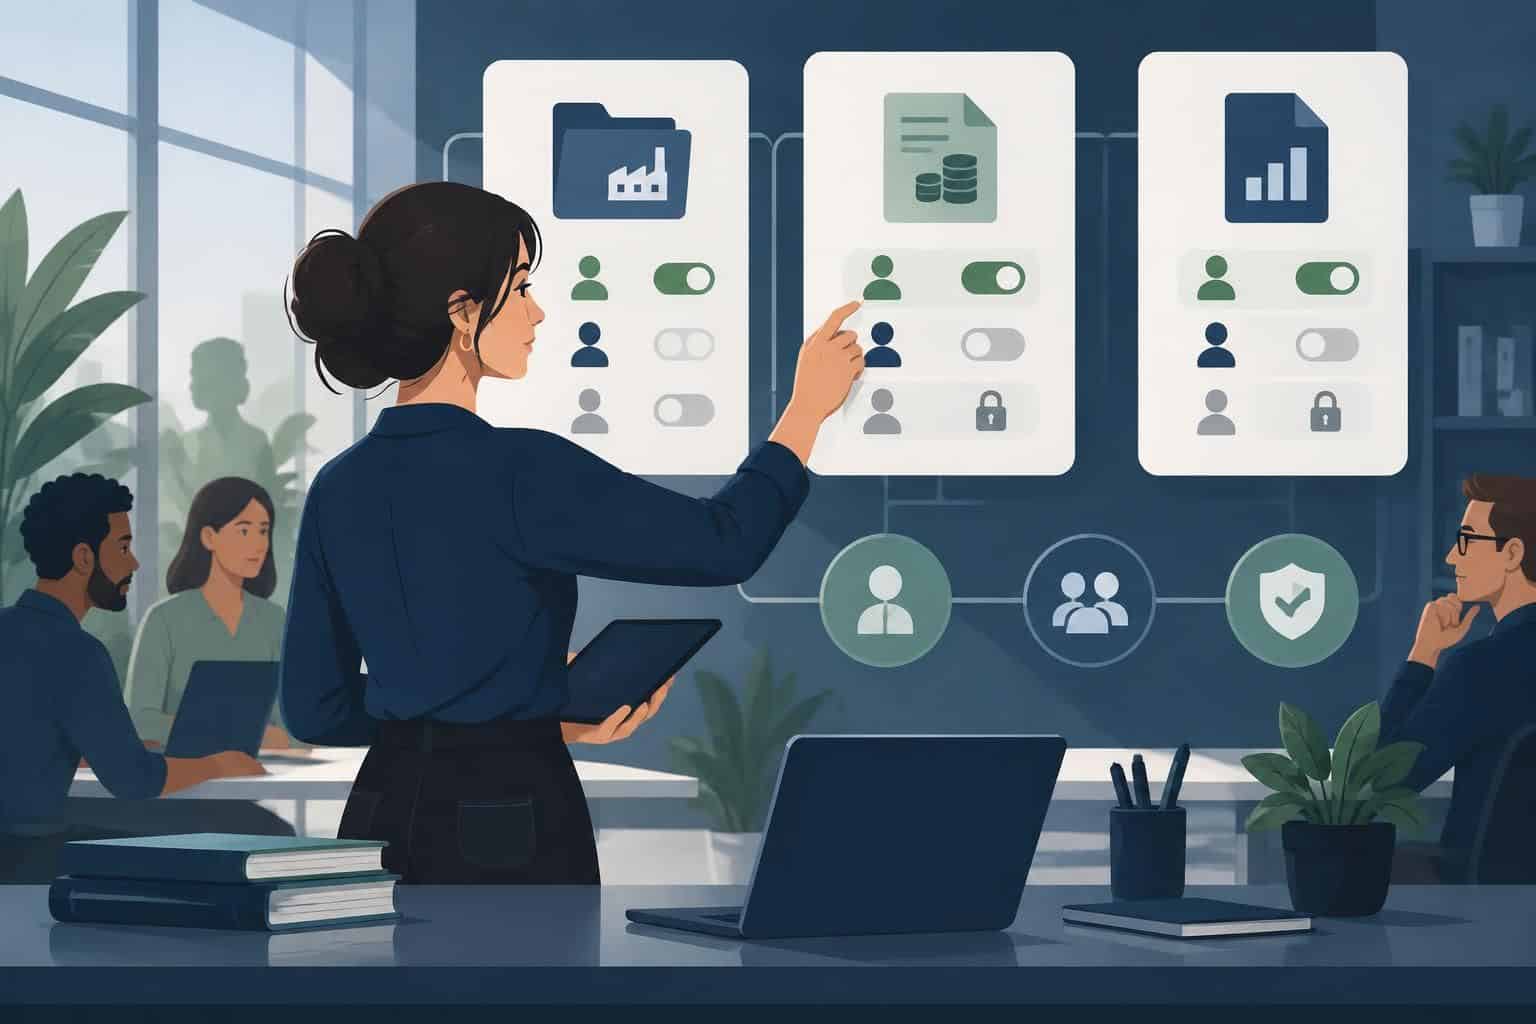
Une fois les profils décrits, Léa croise les actions avec les ressources dans une matrice. Ce document lui permet de répondre à des questions précises : la graphiste peut-elle remplacer une maquette ? La cliente peut-elle ajouter un commentaire ? Le responsable du projet peut-il inviter un prestataire sans que celui-ci voie les contrats ? Sans cette grille, la décision se retrouve éparpillée entre les paramètres de l’espace, les dossiers et les liens qui circulent dans les conversations.
Choisir le bon niveau de détail pour les droits d’accès
La matrice ne doit pas répertorier chaque fichier. Elle regroupe les ressources qui suivent les mêmes règles : documents de production, livrables validés, pièces contractuelles, archives et réglages généraux. Lorsque deux documents rangés au même endroit n’ont pas vocation à être vus par les mêmes personnes, ce n’est pas seulement un problème de paramétrage : les séparer rend la règle plus lisible et réduit le risque qu’un nouveau fichier sensible soit déposé au mauvais endroit.
| Profil | Production du projet | Livrables validés | Contrats et budget | Gestion des invitations |
|---|---|---|---|---|
| Administrateur | Selon l’affectation et le fonctionnement de l’outil | Selon l’affectation | Réservé au groupe habilité si l’outil le permet | À l’échelle de l’espace |
| Responsable de projet | Modifier et organiser | Publier | Uniquement si habilité | Dans son projet, si délégation autorisée |
| Contributeur interne | Créer et modifier | Consulter | Aucun par défaut | Aucune |
| Graphiste externe | Modifier dans le dossier prévu | Consulter les livrables partagés | Aucun | Aucune |
| Client relecteur | Aucun | Consulter ou commenter les éléments désignés | Aucun dans l’espace de production | Aucune |
Le tableau décrit la politique souhaitée, pas une garantie fournie par tous les services. Certains comptes d’administration peuvent récupérer un accès ou changer les règles même s’ils ne consultent pas les fichiers au quotidien. Léa vérifie donc ce que le fournisseur entend par « administrateur » avant de promettre un cloisonnement ; si la séparation exigée n’est pas possible dans le même environnement, elle déplace les pièces concernées vers un espace ou un service adapté.
Prévoir les effets des autorisations cumulées
Un membre peut recevoir des droits par plusieurs chemins : son groupe métier, le dossier parent, une invitation directe ou un lien de partage. Retirer l’un de ces chemins ne ferme pas nécessairement les autres. Si un salarié voit toujours un dossier après sa sortie du groupe « Studio », par exemple, une invitation nominative ou son appartenance au groupe « Tous les salariés » peut expliquer le résultat. Léa documente ces chemins séparément pour éviter de confondre la règle prévue avec l’accès effectif.
Il faut aussi préciser les actions que les libellés par défaut masquent. Selon le service, le droit de modifier peut permettre de déplacer ou supprimer un fichier ; la lecture peut s’accompagner d’un téléchargement. Si la cliente doit pouvoir annoter une présentation sans remplacer le fichier, le profil de commentaire est préférable quand il existe. Si le téléchargement ne peut pas être bloqué et que cela contrevient aux règles du client, Léa ne publie pas le document dans cet espace et choisit un canal convenu avec lui.
Pour arbitrer les cas difficiles, la matrice indique qui peut autoriser une exception, pour quel motif et jusqu’à quelle date. Si un consultant doit examiner trois pièces budgétaires pendant deux jours, il reçoit un accès aux pièces désignées plutôt qu’une place permanente dans le groupe financier. La grille a rempli son rôle quand elle permet de justifier une autorisation aussi clairement qu’un refus. Elle devient alors le document de référence au moment de passer aux réglages.
Configurer l’accès par rôle et vérifier le paramétrage des permissions
Léa commence par un projet pilote, plutôt que de modifier d’un coup tous les espaces de l’agence. Elle relève les autorisations existantes, repère les liens encore utilisés et identifie les dossiers qui dépendent d’un réglage supérieur. Cette préparation évite de bloquer une équipe en pleine livraison et permet de comparer le résultat attendu avec la situation de départ. Si la plateforme ne permet pas d’exporter ces informations, une fiche de configuration datée suffit pour consigner les choix essentiels.
Attribuer les droits à des groupes et limiter les invitations directes
Dans la console, Léa crée des groupes aux noms reconnaissables, comme « Campagne Atlas — production » et « Campagne Atlas — relecture client ». Elle associe chaque groupe aux dossiers utiles, puis lui attribue le niveau convenu dans la matrice. Si l’organisation utilise un annuaire central, elle vérifie quelles appartenances peuvent être synchronisées : maintenir la même liste à deux endroits crée des écarts difficiles à expliquer au premier changement d’équipe.
Lors du contrôle de l’héritage, Léa constate que le répertoire « Production » est ouvert à tous les salariés. Y placer un dossier « Contrats confidentiels » en supposant qu’une invitation plus restrictive prévaudra serait une erreur. Selon les règles du logiciel, elle organise le contenu dans un espace distinct ou désactive l’héritage là où cette option est disponible, puis relit les droits appliqués depuis le niveau supérieur. Le nom d’un dossier ne protège rien ; ce sont les règles réellement appliquées qui déterminent sa visibilité.
Pour les documents non publics, Léa préfère les invitations nominatives aux liens utilisables par toute personne qui les reçoit. Elle fixe une échéance quand le service le permet et consigne une date de retrait manuel dans le cas contraire. Elle réserve les liens ouverts aux ressources dont la diffusion non nominative est autorisée, comme un kit de presse destiné à circuler librement. Ce choix correspond à l’usage du document plutôt qu’à une règle uniforme qui bloquerait même les publications voulues.
Tester les actions permises et celles qui doivent être refusées
Le premier essai se déroule avec des fichiers fictifs et des comptes autorisés à représenter les profils de test. Léa ouvre une session distincte comme contributrice, comme cliente et comme invitée. Pour chaque profil, elle accomplit une tâche normale, puis essaie une action qui doit être refusée : ouvrir le budget, partager un lien, supprimer un livrable ou parcourir un dossier voisin. Un essai réalisé uniquement avec le compte d’administration ne fournirait pas cette preuve, car ce compte n’a pas les mêmes droits.
Elle vérifie aussi ce qui se passe quand un lien profond vers un fichier est ouvert par un compte qui ne devrait pas y accéder. Le fait qu’un dossier n’apparaisse pas dans le menu ne suffit pas à établir qu’il est protégé. Après avoir retiré un compte de test d’un groupe, elle vérifie à nouveau les recherches, les invitations et les liens concernés, en tenant compte du délai de propagation indiqué par le fournisseur. Le test est consigné avec le profil, la date, l’action, le résultat attendu et le résultat observé.
Si un test échoue, Léa corrige d’abord la règle qui explique le résultat au lieu d’empiler une dérogation sur le fichier. Une correction apportée au mauvais niveau peut sembler résoudre le problème dans un dossier tout en le laissant intact ailleurs. Le paramétrage des permissions est validé lorsque les personnes autorisées peuvent travailler et que les refus attendus sont vérifiés. Ce contrôle donne un point de départ fiable pour administrer les arrivées, les changements et les départs.
Organiser l’administration des membres de l’arrivée au départ
L’arrivée d’un collègue ne devrait pas commencer par « copie les accès de Samir ». Samir a peut-être conservé des droits liés à son ancien poste ou à un remplacement de deux semaines. Les reproduire transmettrait des exceptions invisibles à la nouvelle recrue. Chez Atelier Horizon, le responsable précise plutôt les projets concernés, les tâches à réaliser et les besoins temporaires ; l’administrateur s’appuie sur ces indications pour rattacher la personne aux groupes utiles.
Documenter l’attribution des rôles sans ralentir l’arrivée
Une demande standard peut tenir en quelques champs : identité, responsable, projet, profil, début et fin éventuelle. Le responsable confirme le besoin opérationnel ; la personne chargée de l’outil vérifie l’application de la règle. Si la demande touche aux contrats ou à une autre ressource confidentielle, elle consulte le propriétaire du dossier. En revanche, un profil courant déjà approuvé ne devrait pas repasser par le même circuit lourd : l’équipe doit pouvoir rejoindre un projet ordinaire sans délai inutile.
Pour une absence planifiée, Léa préfère déléguer des tâches précises à un remplaçant plutôt que lui ouvrir tout le portefeuille de la personne absente. La personne qui prend le relais peut, par exemple, publier le livrable final et répondre aux commentaires sans accéder aux négociations commerciales. Associer cette délégation à un transfert de savoir-faire entre salariés permet de transmettre les méthodes, les décisions en cours et les dossiers pertinents, sans partager de mot de passe ni de compte personnel.
Une mobilité interne se traite en deux temps : attribuer les nouvelles responsabilités, puis retirer les anciennes après vérification de la passation. Quand un chevauchement est nécessaire, l’équipe fixe une date de fin dès le départ. Léa s’en aperçoit lors du passage de Samir du studio à la relation client : il doit conserver l’accès à deux campagnes le temps de transmettre ses tâches, mais il n’a plus besoin de modifier les fichiers des autres clients du studio.
Révoquer les accès sans perdre les documents de travail
Lors d’un départ, il faut distinguer le retrait des droits de la continuité documentaire. Les dossiers et automatisations nécessaires sont transférés selon la politique interne, avec un propriétaire désigné. Ensuite, l’organisation désactive le compte ou retire ses accès au moment prévu, révoque les sessions lorsque l’outil le permet et vérifie les invitations directes et les partages dont la personne était à l’origine. Le calendrier doit respecter les consignes internes : en cas de départ immédiat, la révocation ne doit pas attendre la passation.
Supprimer un membre de son groupe ne neutralise pas forcément un lien ouvert qu’il avait reçu. Léa réexamine donc les liens associés au projet et retire ceux qui n’ont plus d’utilité. Elle garde à l’esprit qu’une révocation empêche d’accéder à nouveau au service, mais n’efface pas les copies déjà téléchargées. Pour les ressources dont la circulation doit rester strictement encadrée, la décision se prend avant le partage, en combinant les options disponibles avec des règles claires de conservation et de restitution.
Enfin, les exceptions doivent avoir un responsable et une échéance, même lorsque la plateforme ne sait pas les retirer automatiquement. Un calendrier partagé ou un ticket daté suffit dans une petite structure, à condition que quelqu’un soit chargé de vérifier la fermeture. Un accès temporaire n’est réellement temporaire que si son retrait est prévu et contrôlé. Les dates et décisions enregistrées deviennent ensuite des points d’appui pour la revue des droits.
Auditer les permissions pour renforcer la sécurité des données
Trois mois après le lancement du projet pilote, Léa compare la matrice approuvée aux autorisations que la plateforme affiche. Elle y trouve un dossier de maquettes encore ouvert à une photographe dont la mission est terminée. Le problème n’est pas le profil « invité externe », qui prévoyait bien une date de fin ; c’est un partage direct créé lors d’une livraison urgente, puis oublié. Une revue efficace examine donc les comptes, les appartenances et les liens indépendants, plutôt que de se limiter à la liste des groupes.
Donner la priorité aux accès qui présentent le plus de risque
La fréquence des vérifications dépend de la sensibilité des données et du rythme des changements. L’agence peut revoir chaque mois ses administrateurs, ses invités et ses liens externes, puis vérifier moins souvent les accès internes des projets stables. Une réorganisation, une fin de contrat ou l’ouverture d’un espace destiné à un nouveau client justifient une vérification supplémentaire. Cette cadence évite de traiter de la même manière un dossier de modèles graphiques et un répertoire contenant des contrats signés.
Lors de la revue, Léa compare les droits actuels aux besoins confirmés par les responsables. Elle repère les comptes inactifs, les appartenances trop larges, les liens sans échéance et les fichiers confidentiels rangés sous un dossier largement partagé. Les journaux d’activité, quand le service les fournit, peuvent éclairer une modification récente ou une invitation inattendue. En revanche, l’absence d’activité visible ne prouve pas qu’un accès n’existe pas, ni qu’un fichier n’a jamais été consulté : chaque journal a son périmètre et sa durée de conservation.
Les écarts détectés n’appellent pas tous la même réaction. Une autorisation externe rattachée à une mission close peut être retirée après confirmation du responsable ; l’exposition inattendue d’un dossier sensible doit être traitée selon la procédure d’incident de l’organisation. Léa consigne la règle corrigée, la date, le responsable et la vérification effectuée. Si le même écart revient, une correction durable porte sur la cause : le modèle de dossier, les options de partage proposées par défaut ou le processus de validation.
Distinguer la protection des accès de la protection de la connexion
Le contrôle d’accès détermine ce qu’un compte authentifié peut faire. L’authentification multifacteur réduit le risque qu’un mot de passe volé suffise à utiliser ce compte, tandis que HTTPS protège les échanges avec le service lorsqu’il est correctement établi. Ces protections sont complémentaires : une connexion chiffrée ne compense pas un dossier ouvert à trop de personnes, et des autorisations bien définies ne règlent pas un problème de certificat.
Si un portail collaboratif utilise un domaine personnalisé et qu’un navigateur signale un certificat SSL arrivé à expiration, la bonne démarche consiste à signaler l’alerte et à faire rétablir une connexion valide par l’équipe responsable. Inviter les salariés à ignorer l’avertissement pour terminer un dépôt affaiblirait une protection distincte, sans résoudre le moindre problème de partage.
Léa suit enfin quelques mesures dont elle peut tirer une action : le nombre d’invités sans échéance, le délai de révocation après un départ et les erreurs relevées lors des tests de refus. Un nombre élevé de dérogations peut signaler qu’un profil standard ne couvre pas une tâche fréquente ; une baisse du délai de retrait montre que la procédure de départ est mieux appliquée. Une revue utile ne compte pas seulement les anomalies : elle change la règle ou le processus qui les fait réapparaître.
Questions fréquentes sur les permissions d’un espace de travail collaboratif
Un membre peut-il cumuler plusieurs rôles dans le même espace ?
Oui, si la plateforme le permet. Une personne peut être responsable d’un projet et simple lectrice d’un autre. Dans un même dossier, vérifiez les droits effectivement appliqués : plusieurs appartenances ou une invitation directe peuvent donner un accès plus large que le profil principal.
Quand faut-il créer un dossier séparé pour un prestataire ?
Créez un dossier distinct quand le prestataire ne doit voir qu’une partie des ressources du projet. Placez-y les documents nécessaires à sa mission, vérifiez les autorisations héritées et testez l’accès avec un compte invité autorisé.
Que faire si un outil ne propose pas de date d’expiration ?
Inscrivez la date de retrait dans un ticket ou un calendrier et désignez la personne chargée de l’exécuter. À échéance, contrôlez aussi les invitations directes et les liens encore actifs.
L’accès en lecture empêche-t-il de copier un document ?
Pas nécessairement. La lecture bloque en principe certaines modifications, mais le téléchargement, la copie ou l’impression dépendent de l’outil et de ses réglages. Même lorsque ces fonctions sont restreintes, ne supposez pas qu’une capture d’écran est impossible.